Produktive Enterprise-Infrastrukturen aus Kunden- oder Unternehmensprojekten darf ich natürlich nicht öffentlich herzeigen. Mein privates Homelab zeigt aber genau das, wofür mein Herz schlägt: Ich liebe Infrastruktur-Management und stecke freiwillig jede Menge Freizeit und Leidenschaft hinein, um komplexe Netzwerke, Virtualisierungs-Cluster und Redundanzen im eigenen Heim aufzubauen.
Dieses Setup war damals der eigentliche Startpunkt, warum ich von meiner Multimedia-Ausbildung in die IT gewechselt bin. In meiner Freizeit habe ich mich durch Online-Kurse, Fachliteratur und YouTube gearbeitet und war schon vor Beginn meines Studiums auf CCNA-Level vorbereitet – rein aus eigenem Antrieb, um Systeme, Routing und Protokolle zu beherrschen.
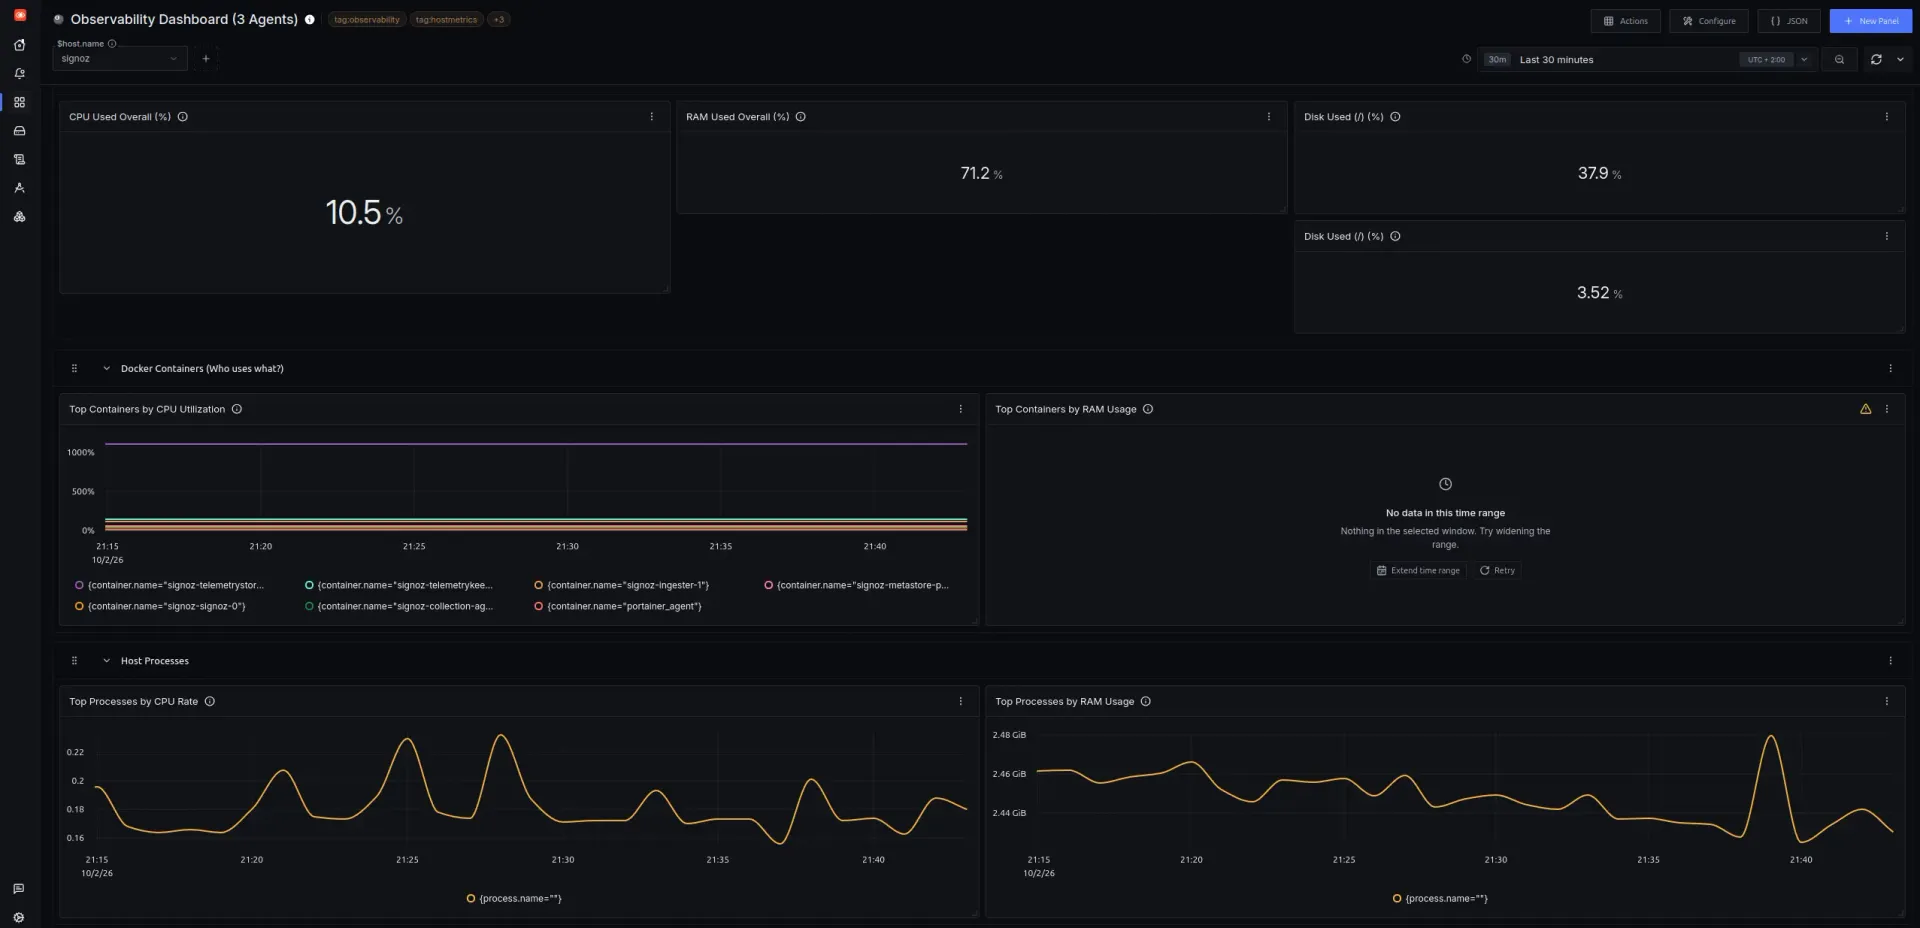
Alle Segmente (Management, Server, IoT, DMZ, Clients) sind über strikte 802.1Q VLAN-Firewall-Regeln voneinander getrennt. Das WLAN ist nicht mit simplem PSK abgesichert – stattdessen kommt 802.1X/EAP-PEAP mit RADIUS-Backend und WPA3-Enterprise zum Einsatz, sodass sich jeder Client individuell authentifiziert. Für Ausfallsicherheit sorgt ein Dual-WAN-Setup aus Glasfaser und 5G-Backup. Die gesamte Wohnung wurde eigenhändig mit CAT-Leitungen und LAN-Dosen ausgestattet. Für vollständige Transparenz über alle Dienste läuft SigNoz als zentrales Observability-Backend: Logs, Distributed Traces und Alerting werden via OpenTelemetry Collector aus pfSense, Nginx, DNS und Home Assistant aggregiert.
Topologie & Service-Architektur
Vollständige Übersicht über Segmentierung und Service-Verteilung: Dual-WAN-Uplink über pfSense, Raspberry Pi Docker Swarm für DNS und Core-Dienste, Proxmox VE für Virtualisierung (inkl. GPU-Passthrough), TrueNAS ZFS Storage und Syncthing-Sync über alle Knoten. Eine WireGuard Site-to-Site VPN-Verbindung zum Elternhaus ermöglicht georedundante Offsite-Backups. Alle Dienste liefern Logs, Metriken und Traces via OpenTelemetry an SigNoz für zentrales Monitoring und Alerting.
Eingesetzte Tools